مقدمه
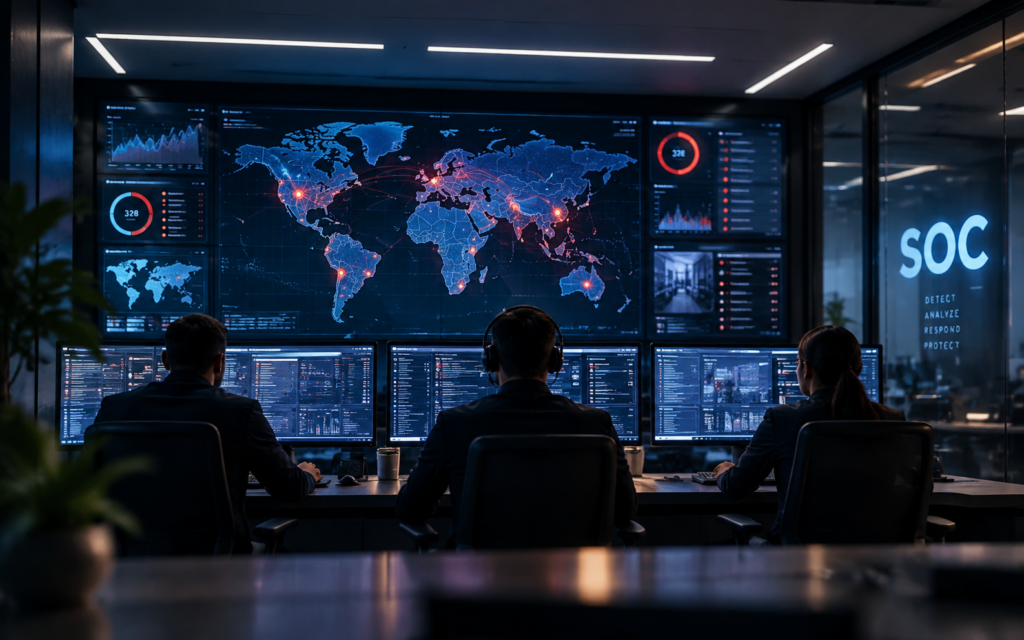
مرکز عملیات امنیت یا Security Operations Center یک واحد تخصصی برای پایش، شناسایی، تحلیل و پاسخ به رخدادهای امنیتی در سازمان است. این مرکز با جمعآوری دادههای امنیتی از تجهیزات، سامانهها و سرویسهای مختلف، به تیمهای امنیتی کمک میکند تا تهدیدهای احتمالی را سریعتر شناسایی کرده و اقدامات لازم را انجام دهند.
با افزایش حملات سایبری، استفاده از سرویسهای ابری، توسعه شبکههای سازمانی و افزایش تعداد کاربران و تجهیزات متصل به شبکه، بسیاری از سازمانها دیگر نمیتوانند تنها با روشهای سنتی امنیت خود را مدیریت کنند. SOC به سازمان کمک میکند تا دید جامعتری نسبت به وضعیت امنیتی خود داشته باشد و تصمیمهای دقیقتری برای مقابله با تهدیدات اتخاذ کند.
SOC چیست و چگونه کار میکند؟
SOC مجموعهای از افراد، فرآیندها و فناوریها است که با هدف حفاظت مداوم از داراییهای اطلاعاتی سازمان فعالیت میکند. برخلاف تیمهای امنیتی سنتی که معمولاً در زمان وقوع یک مشکل وارد عمل میشوند، SOC بهصورت پیشگیرانه و مداوم محیط سازمان را بررسی میکند.
در یک مرکز عملیات امنیت، اطلاعات مختلف از منابعی مانند فایروالها، سرورها، تجهیزات شبکه، سیستمهای احراز هویت، نرمافزارها و سرویسهای ابری جمعآوری میشود. این دادهها توسط ابزارهایی مانند SIEM تحلیل شده و الگوهای مشکوک یا رفتارهای غیرعادی شناسایی میشوند.
فعالیتهای اصلی SOC شامل موارد زیر است:
- پایش مداوم رخدادهای امنیتی
- شناسایی تهدیدها و رفتارهای مشکوک
- بررسی و اولویتبندی هشدارهای امنیتی
- تحلیل رخدادها و کشف علت اصلی مشکل
- پاسخ به حملات و کاهش اثرات آنها
- تهیه گزارشهای امنیتی برای تصمیمگیری مدیریتی
تفاوت SOC با ابزارهای امنیتی سنتی چیست؟
بسیاری از سازمانها تجهیزات امنیتی مختلفی مانند فایروال، سیستم تشخیص نفوذ یا آنتیویروس سازمانی دارند، اما داشتن این ابزارها بهتنهایی به معنی داشتن امنیت کامل نیست.
ابزارهای امنیتی معمولاً داده تولید میکنند، اما تحلیل این دادهها، تشخیص اهمیت رخدادها و انجام اقدامات مناسب نیازمند فرآیند، تخصص و نظارت مستمر است.
SOC با ترکیب فناوری، نیروی متخصص و فرآیندهای مشخص، این فاصله را پوشش میدهد. به عبارت دیگر، SOC فقط یک نرمافزار نیست؛ بلکه یک قابلیت عملیاتی برای مدیریت امنیت سازمان است.
در یک نگاه
حوزه: امنیت سایبری و مدیریت رخدادهای امنیتی
مخاطب: سازمانهایی با زیرساختهای فناوری اطلاعات، شبکههای گسترده و دادههای حساس
مسئله اصلی: نبود دید متمرکز نسبت به تهدیدات و تأخیر در شناسایی حملات
راهکار: ایجاد یا استفاده از مرکز عملیات امنیت SOC
مزیت اصلی: افزایش سرعت شناسایی، تحلیل و پاسخ به تهدیدات امنیتی
چرا SOC برای سازمانها اهمیت دارد؟
افزایش سرعت شناسایی تهدیدات
یکی از مهمترین چالشهای امنیت سایبری، زمان شناسایی یک حمله است. بسیاری از حملات زمانی آسیب جدی ایجاد میکنند که مدت زیادی بدون شناسایی در محیط سازمان باقی مانده باشند.
SOC با پایش مداوم رویدادها و تحلیل رفتارهای غیرعادی، امکان شناسایی سریعتر تهدیدها را فراهم میکند.
ایجاد دید متمرکز امنیتی
در یک سازمان معمولاً اطلاعات امنیتی در بخشهای مختلف پراکنده است. سرورها، تجهیزات شبکه، نرمافزارها و سرویسهای مختلف هرکدام بخشی از اطلاعات را تولید میکنند.
SOC این دادهها را در یک نقطه متمرکز جمعآوری و تحلیل میکند تا تیم امنیتی تصویر کاملتری از وضعیت سازمان داشته باشد.
کاهش زمان واکنش به رخدادها
در زمان وقوع یک حادثه امنیتی، سرعت تصمیمگیری اهمیت زیادی دارد. فرآیندهای تعریفشده در SOC کمک میکنند اقدامات واکنش به رخداد به شکل ساختاریافته انجام شود.
این موضوع میتواند شامل محدودسازی دسترسی، بررسی منبع حمله، تحلیل آسیبپذیری و بازگردانی سرویسها باشد.
بهبود مدیریت ریسک امنیتی
SOC تنها برای واکنش به حملات استفاده نمیشود. اطلاعات جمعآوریشده در این مرکز میتواند برای شناسایی نقاط ضعف، بهبود سیاستهای امنیتی و برنامهریزی سرمایهگذاریهای امنیتی مورد استفاده قرار گیرد.
پشتیبانی از الزامات امنیتی و نظارتی
بسیاری از سازمانها به دلیل نوع فعالیت، الزامات قانونی یا استانداردهای امنیتی، نیازمند ثبت، تحلیل و نگهداری سوابق امنیتی هستند. SOC میتواند در ایجاد این قابلیت به سازمان کمک کند.
چه سازمانهایی به SOC نیاز دارند؟
استفاده از مرکز عملیات امنیت برای همه سازمانها با یک سطح و پیچیدگی یکسان ضروری نیست، اما در شرایط زیر معمولاً نیاز به SOC پررنگتر میشود:
سازمانهایی با اطلاعات حساس
بانکها، سازمانهای مالی، مراکز درمانی، سازمانهای دولتی و شرکتهایی که اطلاعات حساس مشتریان یا دادههای حیاتی دارند، معمولاً نیاز بیشتری به پایش امنیتی مداوم دارند.
سازمانهایی با زیرساخت گسترده
هرچه تعداد سرورها، کاربران، تجهیزات شبکه و سرویسهای سازمانی بیشتر شود، مدیریت دستی رخدادهای امنیتی دشوارتر خواهد شد.
سازمانهایی که حملات سایبری برای آنها هزینه بالایی دارد
اگر توقف سرویسها، افشای اطلاعات یا اختلال در عملیات سازمان خسارت قابل توجهی ایجاد کند، داشتن قابلیت تشخیص و واکنش سریع اهمیت بیشتری پیدا میکند.
سازمانهایی که تیم امنیت داخلی محدود دارند
برخی سازمانها تجهیزات امنیتی دارند اما نیروی متخصص کافی برای بررسی مداوم هشدارها و تحلیل رخدادها در اختیار ندارند. در این شرایط استفاده از خدمات SOC میتواند یک گزینه عملیاتی باشد.
نقش خدمات SOC در امنیت سازمانی
راهاندازی SOC داخلی نیازمند سرمایهگذاری در حوزههایی مانند تجهیزات امنیتی، ابزارهای تحلیل، نیروی متخصص و فرآیندهای عملیاتی است. به همین دلیل برخی سازمانها به جای ایجاد SOC داخلی، از خدمات SOC بهعنوان یک مدل برونسپاری امنیت استفاده میکنند.
در این مدل، پایش امنیتی، تحلیل رخدادها و بخشی از فرآیند پاسخ به تهدیدات توسط یک تیم تخصصی انجام میشود و سازمان بدون ایجاد ساختار کامل داخلی، از قابلیتهای مرکز عملیات امنیت بهرهمند میشود.
خدمات SOC اینوتک میتواند به سازمانها در ایجاد دید امنیتی، پایش رخدادها، تحلیل تهدیدات و بهبود فرآیند مدیریت امنیت کمک کند. انتخاب مدل مناسب SOC نیازمند بررسی عواملی مانند اندازه سازمان، سطح حساسیت اطلاعات، معماری زیرساخت و اهداف امنیتی است.
جمعبندی
مرکز عملیات امنیت یا SOC یکی از اجزای مهم رویکردهای مدرن امنیت سایبری است که با ترکیب فناوری، فرآیند و تخصص انسانی، امکان پایش مداوم و واکنش مؤثرتر به تهدیدات را فراهم میکند.
سازمانهایی که دارای زیرساختهای گسترده، دادههای حساس یا نیاز به تداوم کسبوکار بالا هستند، معمولاً بیشترین بهره را از قابلیتهای SOC دریافت میکنند. انتخاب بین ایجاد SOC داخلی یا استفاده از خدمات SOC باید بر اساس نیازهای امنیتی، منابع موجود و شرایط عملیاتی سازمان انجام شود.
برای بررسی وضعیت امنیت زیرساخت سازمان و انتخاب مدل مناسب مرکز عملیات امنیت، با کارشناسان اینوتک مشاوره دریافت کنید.